Cybersecurity คืออะไร พื้นฐานที่คนทำงานต้องรู้ และงานไซเบอร์
สรุปสั้น ๆ
- Cybersecurity หรือความปลอดภัยทางไซเบอร์ คือการป้องกันระบบคอมพิวเตอร์ เครือข่าย และข้อมูลจากการโจมตีและการเข้าถึงโดยมิชอบ กฎหมายไทยใช้คำว่า “การรักษาความมั่นคงปลอดภัยไซเบอร์” ตาม พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562
- พื้นฐานที่พนักงานทุกคนทำได้ทันที คือ ไม่กดลิงก์จากแหล่งที่ไม่น่าเชื่อถือ ใช้รหัสผ่านที่รัดกุม เปิด MFA อัปเดตซอฟต์แวร์ ตรวจสอบก่อนโอนเงิน และแจ้งฝ่าย IT ทันทีเมื่อพบสิ่งผิดปกติ
- งานสายไซเบอร์มีหลายตำแหน่ง เช่น SOC Analyst, Security Engineer, Penetration Tester และ GRC ส่วนใหญ่เป็นงานป้องกันและเฝ้าระวัง ดูตำแหน่งที่เปิดรับได้ที่ งานดูแลความปลอดภัยทางไซเบอร์
Cybersecurity หรือ Cyber Security คือการป้องกันระบบและข้อมูลของคุณจากการโจมตี เรื่องนี้ไม่ใช่งานของฝ่าย IT อย่างเดียว เพราะผู้ไม่หวังดีมักเริ่มจากการหลอกคน ไม่ใช่เจาะระบบ
อีเมลแจ้งพัสดุตกค้าง หรือข้อความ LINE จาก “หัวหน้า” ที่ขอให้โอนเงินด่วน คือหน้าตาของภัยไซเบอร์ที่คนทำงานเจอจริง
ในการอบรมบุคลากรของตัวเอง สกมช. ระบุว่าความรู้นี้ไม่ได้จำเป็นเฉพาะคนสายไซเบอร์ แต่รวมถึงบุคลากรสายงานสนับสนุนและงานบริหารด้วย
Cybersecurity (Cyber Security) คืออะไร
Cybersecurity หรือความปลอดภัยทางไซเบอร์ คือวิธีการ เครื่องมือ และนิสัยการใช้งานที่ช่วยป้องกันสามสิ่ง ได้แก่ ระบบคอมพิวเตอร์ เครือข่าย และข้อมูล ไม่ให้ถูกขโมย ถูกแก้ไข หรือใช้งานไม่ได้จากการโจมตี ครอบคลุมทั้งการป้องกันก่อนเกิดเหตุ การเฝ้าระวัง และการรับมือหลังเกิดเหตุ
ในกฎหมายไทย พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 มาตรา 3 นิยาม “การรักษาความมั่นคงปลอดภัยไซเบอร์” ว่า “มาตรการหรือการดำเนินการที่กำหนดขึ้นเพื่อป้องกัน รับมือ และลดความเสี่ยงจากภัยคุกคามทางไซเบอร์ทั้งจากภายในและภายนอกประเทศ”
กฎหมายฉบับนี้มองในระดับประเทศ คือความเสี่ยงที่กระทบความมั่นคงของรัฐ เศรษฐกิจ การทหาร และความสงบเรียบร้อย ส่วน Cybersecurity ในที่ทำงานคือหลักเดียวกันที่ใช้ในระดับบริษัทและระดับตัวคุณเอง
ส่วน “ภัยคุกคามทางไซเบอร์” ในมาตราเดียวกัน หมายถึงการกระทำโดยมิชอบที่ใช้คอมพิวเตอร์หรือโปรแกรมไม่พึงประสงค์ เพื่อทำร้ายระบบคอมพิวเตอร์หรือข้อมูล การกระทำนั้นต้องเป็นภยันตรายที่ใกล้จะถึงที่จะก่อให้เกิดความเสียหายต่อระบบคอมพิวเตอร์หรือข้อมูลด้วย
หลัก 3 ข้อของความปลอดภัยทางไซเบอร์ (CIA)
คนในสายนี้ใช้หลัก CIA เป็นกรอบคิด มาตรการแต่ละอย่างของบริษัทปกป้องข้อใดข้อหนึ่งในสามข้อนี้
- Confidentiality (การรักษาความลับ): ข้อมูลเห็นได้เฉพาะคนที่มีสิทธิ์ เช่น ไฟล์เงินเดือน
- Integrity (ความถูกต้องของข้อมูล): ข้อมูลไม่ถูกแก้ไขโดยมิชอบ เช่น เลขบัญชีในใบแจ้งหนี้ต้องไม่ถูกใครแอบเปลี่ยน
- Availability (ความพร้อมใช้งาน): ระบบใช้งานได้เมื่อจำเป็น เช่น ระบบขายหน้าร้านต้องไม่ล่มเพราะถูกโจมตี
ด้านหลักของ Cybersecurity
คนในสายนี้มักแบ่งงานตามสิ่งที่ต้องปกป้อง ดังนี้
- Network Security: ความปลอดภัยของเครือข่าย เช่น Firewall และการเฝ้าดูการรับส่งข้อมูล
- Endpoint Security: ความปลอดภัยของอุปกรณ์ เช่น คอมพิวเตอร์และมือถือของพนักงาน
- Application Security: ความปลอดภัยของเว็บและแอปตั้งแต่ขั้นตอนพัฒนา
- Cloud Security: ความปลอดภัยของระบบและข้อมูลบนคลาวด์
- Identity and Access: การยืนยันตัวตนและการกำหนดสิทธิ์ว่าใครเข้าถึงอะไรได้
- Data Security: การปกป้องตัวข้อมูล เช่น การเข้ารหัสและการสำรองข้อมูล
คำที่มักใช้ปนกัน
| คำ | ความหมายสั้น ๆ | มักใช้เมื่อไร |
|---|---|---|
| Cybersecurity / ความปลอดภัยทางไซเบอร์ | ป้องกันระบบ เครือข่าย และข้อมูลดิจิทัลจากการโจมตี | คำทั่วไปในที่ทำงาน ข่าว และประกาศงาน |
| ความมั่นคงปลอดภัยไซเบอร์ | คำทางการในกฎหมายไทยและเอกสารของ สกมช. | เอกสารราชการ กฎหมาย และนโยบายองค์กร |
| Information Security | ปกป้องข้อมูลทุกรูปแบบ รวมถึงเอกสารกระดาษ | นโยบายข้อมูลและมาตรฐาน เช่น ISO 27001 |
| IT Security | ดูแลความปลอดภัยของระบบ IT ขององค์กร | ชื่อทีมหรือตำแหน่งในฝ่าย IT |
Cybersecurity ไม่ได้แปลว่าแฮกเกอร์ งานส่วนใหญ่ในสายนี้คือป้องกัน เฝ้าระวัง และรับมือเมื่อเกิดเหตุ การทดสอบเจาะระบบเป็นเพียงตำแหน่งหนึ่ง
ภัยไซเบอร์ที่คนทำงานเจอบ่อย
ภัยไซเบอร์ที่พนักงานเจอส่วนใหญ่เข้ามาทางคน ไม่ใช่ทางโค้ด รูปแบบที่พบบ่อยคือ Phishing หรือข้อความหลอกให้กดลิงก์และกรอกข้อมูล มัลแวร์และ Ransomware บัญชีที่ถูกยึดเพราะรหัสผ่านรั่ว การแอบอ้างเป็นหัวหน้าหรือหน่วยงาน และความผิดพลาดของคนเอง เช่น ส่งไฟล์ผิดคน
| ภัย | หน้าตาที่เจอในที่ทำงาน | สัญญาณเตือน |
|---|---|---|
| Phishing (ฟิชชิง) | อีเมลหรือโดเมนปลอม SMS ข้อความแชต QR Code (Quishing) ไฟล์แนบ หรือเสียงและวิดีโอปลอมแบบ Deepfake | เร่งให้รีบทำ ขู่ให้กลัว หรืออ้างคนที่คุณไว้ใจ แล้วขอรหัสผ่าน ข้อมูล หรือเงิน |
| Malware / Ransomware | ไฟล์หรือโปรแกรมแฝงโค้ดอันตราย Ransomware ล็อกไฟล์แล้วเรียกค่าไถ่ | ไฟล์นามสกุลแปลก ขอให้เปิด Macro ไฟล์เปิดไม่ได้ |
| รหัสผ่านรั่ว / บัญชีถูกยึด | มีคนล็อกอินบัญชีงานของคุณจากที่อื่น | แจ้งเตือนการเข้าสู่ระบบที่คุณไม่ได้ทำ |
| Social Engineering (แอบอ้าง) | LINE หรืออีเมลจาก “ผู้บริหาร” ขอโอนเงินด่วน หรือโทรอ้างเป็นฝ่าย IT ขอรหัส OTP | ขอข้ามขั้นตอนปกติ หรือขอให้เก็บเป็นความลับ |
| ความผิดพลาดของคน | ส่งไฟล์ลูกค้าผิดคน แชร์ลิงก์เอกสารแบบใครก็เปิดได้ | ไม่ได้เช็กชื่อผู้รับ ไม่ได้ดูสิทธิ์การแชร์ก่อนส่ง |
Phishing ได้ผลเพราะเล่นกับความรู้สึก
สกมช. อธิบายว่าผู้ไม่หวังดีอาศัยการแอบอ้างและจิตวิทยา เช่น ความเร่งรีบ ความกลัว และความไว้วางใจ เพื่อหลอกให้ผู้ใช้งานเปิดเผยข้อมูลสำคัญ หลักสูตรอบรมล่าสุดของ สกมช. จึงรวมเรื่อง Phishing ที่ใช้ AI และ Deepfake ไว้ด้วย
ความผิดพลาดของคนสำคัญไม่แพ้แฮกเกอร์ สคส. เปิดเผย ว่าตั้งแต่ปี 2566 ถึง 31 พฤษภาคม 2569 ได้รับแจ้งเหตุละเมิดข้อมูลส่วนบุคคลรวม 1,650 เรื่อง และมากกว่าครึ่งอยู่ในกลุ่ม Non-cyber และ Human Error
เผลอเปิดอ่านอีเมล Phishing ไม่ได้แปลว่าคุณโดนแฮกไปแล้วเสมอไป สิ่งที่ต้องระวังคืออย่ากดลิงก์ อย่าเปิดไฟล์แนบ อย่ากรอกข้อมูล และแจ้งฝ่าย IT ให้ตรวจสอบ
พื้นฐานความปลอดภัยไซเบอร์ที่พนักงานทุกคนควรทำ
สกมช. แนะนำ ให้ไม่กดลิงก์จากแหล่งที่ไม่น่าเชื่อถือ ใช้รหัสผ่านที่รัดกุม เปิดการยืนยันตัวตนหลายปัจจัย (MFA) หมั่นอัปเดตซอฟต์แวร์ และตรวจสอบข้อมูลก่อนเชื่อหรือก่อนโอนเงิน ส่วนใน การอบรมบุคลากรของ สกมช. ยังเน้นให้แจ้งผู้ดูแลระบบทันทีเมื่อพบเหตุผิดปกติ
- เช็กผู้ส่งและลิงก์ก่อนกด: ถ้าไม่แน่ใจ ให้เข้าเว็บไซต์เองจากบุ๊กมาร์กแทนการกดลิงก์
- ใช้รหัสผ่านที่รัดกุม: และไม่ใช้รหัสเดียวกันระหว่างบัญชีงานกับบัญชีส่วนตัว
- เปิด MFA ทุกบัญชีที่ทำได้: สกมช. อธิบายว่าแม้ผู้ไม่หวังดีจะได้รหัสผ่านไป ก็ยังเข้าสู่ระบบไม่ได้โดยง่าย
- อัปเดตเครื่องและแอป: ติดตั้งอัปเดตตามที่บริษัทแจ้ง อย่ากดเลื่อนไปเรื่อย ๆ
- ตรวจสอบก่อนโอนเงิน: ถ้ามีคนขอโอนเงินหรือเปลี่ยนเลขบัญชีผ่านแชต ให้โทรยืนยันกับเจ้าตัวผ่านเบอร์ที่คุณรู้จักอยู่แล้ว
- แจ้ง IT ทันที: เห็นอะไรผิดปกติให้แจ้ง อย่าเก็บเงียบเพราะกลัวโดนว่า
นิสัยเล็ก ๆ ที่โต๊ะทำงาน
ล็อกหน้าจอทุกครั้งที่ลุกจากโต๊ะ และเก็บไฟล์งานไว้ในที่ที่บริษัทกำหนด ซึ่งมักเป็นพื้นที่ที่องค์กรสำรองข้อมูลไว้
ไม่ใส่ข้อมูลลูกค้าหรือข้อมูลภายในบริษัทลงเครื่องมือ AI สาธารณะ ดูเช็กลิสต์เพิ่มเติมใน วิธีใช้ AI ในงานอย่างปลอดภัย
ระวังข้อมูลที่โพสต์บนโซเชียล เช่น รูปบัตรพนักงาน เพราะข้อมูลแบบนี้ช่วยให้ข้อความหลอกดูน่าเชื่อ อ่านต่อเรื่อง Digital Footprint และวิธีจัดการร่องรอยออนไลน์
ความปลอดภัยไซเบอร์ไม่ได้เป็นเรื่องของฝ่าย IT อย่างเดียว ทักษะนี้เป็นส่วนหนึ่งของ Digital Literacy ที่คนทำงานทุกคนควรมี
เผลอกดลิงก์หรือโดนแฮก ต้องทำอย่างไร
ให้รีบลงมือและอย่าปิดบัง สกมช. แนะนำให้รีบเปลี่ยนรหัสผ่าน อายัดบัญชีหรือช่องทางที่เกี่ยวข้อง เก็บรวบรวมหลักฐาน และแจ้งหน่วยงานที่เกี่ยวข้องโดยเร็ว ถ้าเป็นเครื่องหรือบัญชีของบริษัท ให้แจ้งผู้ดูแลระบบทันทีเป็นอย่างแรก
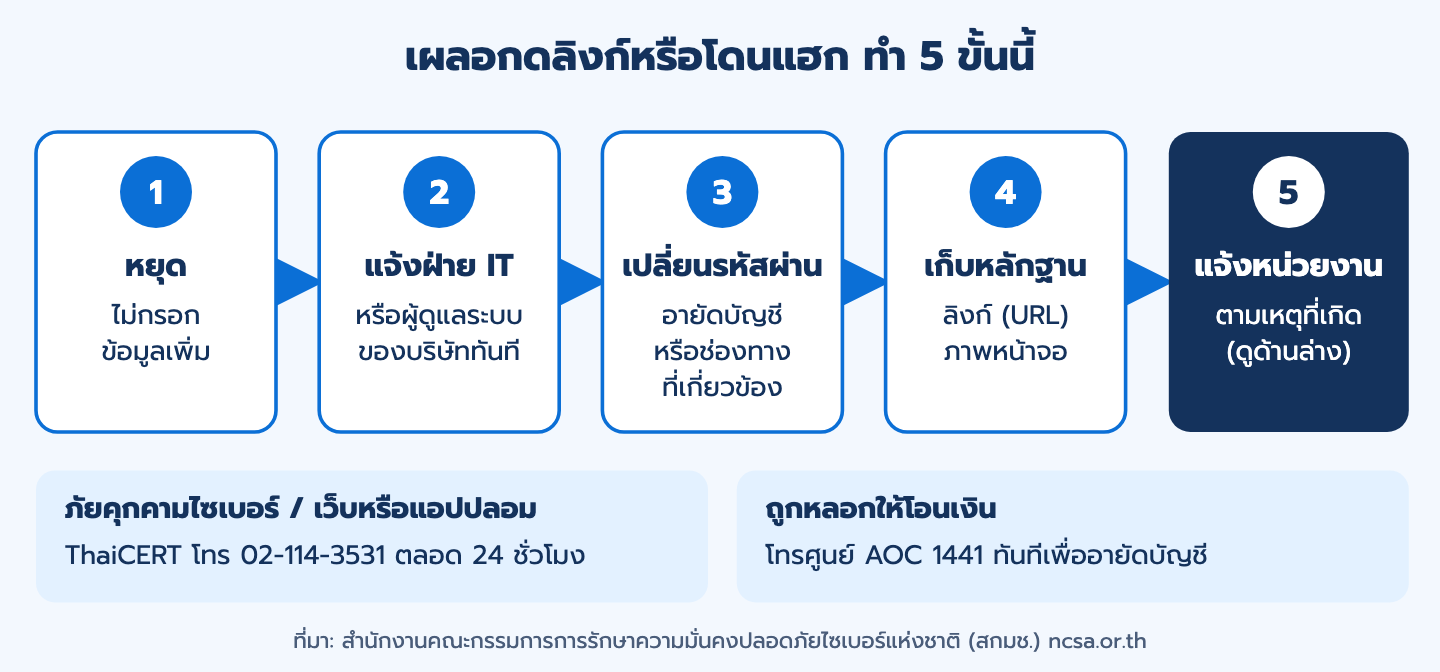
- หยุด: ไม่กรอกข้อมูลเพิ่ม ปิดหน้าเว็บนั้น
- แจ้งฝ่าย IT หรือผู้ดูแลระบบของบริษัททันที: บอกตามจริงว่ากดอะไร เมื่อไร และกรอกอะไรไปแล้วบ้าง
- เปลี่ยนรหัสผ่านและอายัดบัญชี: เริ่มจากบัญชีที่เพิ่งกรอกไป และทุกบัญชีที่ใช้รหัสเดียวกัน
- เก็บหลักฐาน: ลิงก์ (URL) และภาพหน้าจอของข้อความหรือเว็บไซต์ต้องสงสัย
- แจ้งหน่วยงาน: เลือกช่องทางตามเหตุที่เกิดในตารางด้านล่าง
| เกิดอะไรขึ้น | แจ้งที่ไหน |
|---|---|
| ระบบถูกโจมตี หรือพบภัยคุกคามไซเบอร์ | ThaiCERT (ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ) โทร 02-114-3531 ตลอด 24 ชั่วโมง หรืออีเมล thaicert@ncsa.or.th |
| เจอเว็บ เพจ หรือแอปปลอม | แจ้ง ThaiCERT พร้อมแนบลิงก์ (URL) และภาพหน้าจอ ช่องทางอื่นคือ Facebook และ LINE OA: ThaiCERT หรือแอป THCert HelpDesk |
| ถูกหลอกให้โอนเงิน | สกมช. แนะนำให้โทรศูนย์ AOC 1441 ทันทีเพื่ออายัดบัญชี และแจ้งความออนไลน์ผ่านเว็บไซต์ www.thaipoliceonline.go.th |
ถ้าเครื่องของบริษัทขึ้นข้อความเรียกค่าไถ่ (Ransomware) ให้แจ้ง IT ทันทีและทำตามที่ IT บอก อย่าตัดสินใจจ่ายค่าไถ่หรือติดต่อผู้โจมตีเอง เรื่องนี้เป็นการตัดสินใจขององค์กร
ถ้าข้อมูลส่วนบุคคลของลูกค้าหรือพนักงานรั่ว บริษัทมีหน้าที่ตามกฎหมายที่มีเวลากำหนด การแจ้งเร็วจึงช่วยบริษัทได้มาก
กฎหมายไซเบอร์และ PDPA ที่คนทำงานควรรู้
กฎหมายหลักที่คนทำงานควรรู้มี 2 ฉบับ คือ พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 ซึ่งวางกรอบระดับประเทศ และมีผลใช้บังคับตั้งแต่ 28 พฤษภาคม 2562 กับ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (PDPA) ที่กำหนดให้องค์กรต้องดูแลข้อมูลส่วนบุคคลและแจ้งเหตุเมื่อข้อมูลรั่ว
| กฎหมาย | ใช้กับใคร / ทำอะไร | สิ่งที่เกี่ยวกับคุณในฐานะพนักงาน |
|---|---|---|
| พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 | วางกรอบการป้องกันและรับมือภัยคุกคามทางไซเบอร์ของประเทศ | นิยามคำว่าความมั่นคงปลอดภัยไซเบอร์และภัยคุกคามทางไซเบอร์ เหตุภัยไซเบอร์แจ้งได้ที่ ThaiCERT ของ สกมช. |
| PDPA มาตรา 37 (1) | ผู้ควบคุมข้อมูลส่วนบุคคล เช่น บริษัทที่เก็บข้อมูลลูกค้าหรือพนักงาน | ต้องมีมาตรการรักษาความมั่นคงปลอดภัยที่เหมาะสม กฎ IT ที่คุณต้องทำตามจึงมีที่มาจากหน้าที่นี้ |
| PDPA มาตรา 37 (4) | ผู้ควบคุมข้อมูลส่วนบุคคล | แจ้งเหตุละเมิดต่อสำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (สคส.) โดยไม่ชักช้าภายใน 72 ชั่วโมงนับแต่ทราบเหตุเท่าที่จะสามารถกระทำได้ เว้นแต่ไม่มีความเสี่ยงต่อสิทธิและเสรีภาพของบุคคล ถ้าเสี่ยงสูงต้องแจ้งเจ้าของข้อมูลพร้อมแนวทางเยียวยาโดยไม่ชักช้าด้วย |
| PDPA มาตรา 40 | ผู้ประมวลผลข้อมูลส่วนบุคคล เช่น ผู้ให้บริการที่ทำงานกับข้อมูลแทนบริษัท | ต้องมีมาตรการรักษาความปลอดภัย และแจ้งผู้ควบคุมข้อมูลเมื่อเกิดเหตุละเมิด |
เวลา 72 ชั่วโมงเริ่มนับเมื่อองค์กรทราบเหตุ ถ้าคุณเห็นข้อมูลส่งผิดคนหรือรั่วไหล จึงควรบอกฝ่าย IT หรือเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล (DPO) ทันที
สำหรับนายจ้าง: ผู้ควบคุมข้อมูลส่วนบุคคลที่ไม่ปฏิบัติตามมาตรา 37 มีโทษปรับทางปกครองไม่เกิน 3,000,000 บาท ตามมาตรา 83 ส่วนหลักเกณฑ์และวิธีการแจ้งเหตุเป็นไปตามที่คณะกรรมการคุ้มครองข้อมูลส่วนบุคคลประกาศกำหนด
สกมช. กำลังยกร่างแก้ไข พ.ร.บ.การรักษาความมั่นคงปลอดภัยไซเบอร์ โดยการรับฟังความคิดเห็นครั้งที่ 3 ปิดไปเมื่อ 15 กรกฎาคม 2569 ร่างนี้ยังไม่เป็นกฎหมาย นิยามในฉบับ พ.ศ. 2562 จึงยังใช้บังคับอยู่
งาน Cybersecurity มีอะไรบ้าง
คนที่ถามว่า Cyber Security จบมาทำงานอะไร มักคิดถึงแฮกเกอร์ แต่งานส่วนใหญ่คือฝั่งป้องกัน ได้แก่ เฝ้าระวังการแจ้งเตือน (SOC) สร้างและปิดช่องโหว่ของระบบ (Engineer) ทดสอบหาช่องโหว่ (Pentest) รับมือเหตุ (Incident Response) และวางนโยบายกับตรวจสอบ (GRC) ดูตำแหน่งที่เปิดรับได้ที่ หางานดูแลความปลอดภัยทางไซเบอร์
| ตำแหน่ง | ทำอะไรในแต่ละวัน | ลักษณะงาน | เส้นทางเข้า |
|---|---|---|---|
| SOC Analyst | ดูการแจ้งเตือนจากระบบเฝ้าระวัง คัดว่าอะไรเป็นภัยจริง | ศูนย์เฝ้าระวังมักเปิด 24 ชั่วโมง จึงอาจมีกะ | ตำแหน่งเริ่มต้นที่พบบ่อย |
| Security / Cybersecurity Analyst | วิเคราะห์ความเสี่ยงและช่องโหว่ ทำรายงาน | เน้นวิเคราะห์และสื่อสาร | ขยับจาก SOC หรือสาย IT |
| Security Engineer | ออกแบบ ติดตั้ง และดูแลระบบป้องกัน เช่น Firewall | ลงมือสร้างระบบ ต่างจาก Analyst ที่เน้นวิเคราะห์ | มักมาจาก Network หรือ System Admin |
| Penetration Tester | ทดสอบเจาะระบบโดยได้รับอนุญาต เพื่อหาช่องโหว่ก่อนผู้ไม่หวังดี | ทำเป็นโปรเจกต์และเขียนรายงาน | ต้องแน่นเรื่องเครือข่าย ระบบ และเว็บ |
| Incident Response | รับมือเหตุ หาต้นเหตุ และกู้ระบบ | ช่วงเกิดเหตุงานเร่งด่วน | ต่อยอดจาก SOC หรือ Analyst |
| GRC / Compliance / IT Audit | วางนโยบาย ประเมินความเสี่ยง ตรวจว่าทำตามมาตรฐานและกฎหมาย | เน้นเอกสารและการประสานงาน | คนสายตรวจสอบหรือบริหารความเสี่ยง |
| Cloud Security / DevSecOps | ดูแลความปลอดภัยบนคลาวด์และในขั้นตอนพัฒนาซอฟต์แวร์ | ทำงานใกล้ทีมพัฒนา | มักมาจากสาย Developer หรือ Cloud |
เงินเดือนสายนี้ขึ้นกับระดับประสบการณ์ ใบรับรอง และองค์กร วิธีที่ตรงที่สุดคือดูจากประกาศงานที่ระบุเงินเดือน แล้วใช้หลักใน วิธีเรียกเงินเดือนที่เหมาะสม ตอนต่อรอง
เรียนอะไร ทักษะและใบรับรองที่สายไซเบอร์ใช้
เส้นทางเรียนหลักมี 3 ทาง คือ สาขาด้านความมั่นคงปลอดภัยไซเบอร์โดยตรง วิศวกรรมคอมพิวเตอร์ และวิทยาการคอมพิวเตอร์หรือเทคโนโลยีสารสนเทศ จากนั้นต้องมีพื้นฐานเครือข่าย ระบบปฏิบัติการ การเขียนสคริปต์ คลาวด์ และภาษาอังกฤษ แล้วใช้ใบรับรอง เช่น CompTIA Security+ สำหรับคนเริ่มต้น ช่วยยืนยันทักษะกับนายจ้าง
คณะและสาขาที่เกี่ยวข้อง
สาขาไซเบอร์โดยตรงเน้นเรื่องความปลอดภัยเป็นหลัก ส่วนสายวิศวกรรมคอมพิวเตอร์ (ดู คณะวิศวกรรมศาสตร์ เรียนอะไร) และวิทยาการคอมพิวเตอร์ (ดู คณะวิทยาศาสตร์ มีสาขาอะไรบ้าง) ให้พื้นฐานกว้างกว่า แล้วค่อยเลือกวิชาด้านความปลอดภัยเพิ่ม
ชื่อคณะและสาขาต่างกันในแต่ละมหาวิทยาลัย ก่อนเลือกให้ดูรายวิชาของหลักสูตรจริง ไม่ใช่ดูแค่ชื่อ
ทักษะที่ควรมี
ทักษะพื้นฐานที่สายนี้ใช้ ได้แก่
- เครือข่าย (Network): TCP/IP และ DNS
- ระบบปฏิบัติการ: Windows และ Linux โดยเฉพาะการใช้ Command Line
- เครื่องมือด้านความปลอดภัย: Firewall, SIEM และระบบเฝ้าระวัง
- Cloud: AWS, Azure หรือ GCP
- Scripting: Python, PowerShell หรือ Bash
- ภาษาอังกฤษ: สำหรับอ่านเอกสารและเขียนรายงาน
- มาตรฐานและกฎหมาย: เช่น ISO 27001 และ PDPA โดยเฉพาะสาย GRC
ไม่จำเป็นต้องเริ่มที่ Python ภาษาโปรแกรมเป็นแค่เครื่องมือ พื้นฐานเครือข่ายและระบบต่างหากที่ทำให้คุณเข้าใจว่าการโจมตีเกิดตรงไหน
ใบรับรองที่พบบ่อย
| ใบรับรอง | ผู้ออก | เหมาะกับ |
|---|---|---|
| CompTIA Security+ | CompTIA | คนเริ่มต้นที่ต้องการพื้นฐานความปลอดภัยครบทุกด้าน |
| CompTIA Network+ / CCNA | CompTIA / Cisco | ปูพื้นเครือข่ายก่อนเข้าสายความปลอดภัย |
| CEH (Certified Ethical Hacker) | EC-Council | คนที่สนใจแนวคิดการโจมตีและการทดสอบเจาะระบบ |
| OSCP | OffSec | สายทดสอบเจาะระบบที่ต้องการพิสูจน์ฝีมือภาคปฏิบัติ |
| CISSP | ISC2 | ผู้มีประสบการณ์ในสายนี้แล้ว และงานระดับบริหาร |
เมื่อมีทักษะและใบรับรองแล้ว ใส่ไว้ใน Super Resume ได้ ในส่วน “ทักษะของฉัน” เลือก “ระดับความเชี่ยวชาญ” ของแต่ละทักษะได้ตั้งแต่กำลังศึกษาถึงเชี่ยวชาญ
ใบรับรองเพิ่มได้ในอีกส่วนหนึ่ง คือ “ใบรับรอง / รางวัล / กิจกรรม / หลักสูตรการฝึกอบรม” โดยกด “เพิ่มใบรับรอง” CompTIA Security+, CEH, CISSP และ CCNA อยู่ในรายการแนะนำ ส่วน OSCP พิมพ์ชื่อใบรับรองเองได้ เข้าสู่ระบบหรือสร้าง Super Resume ก่อนเพื่อแก้ไขข้อมูล
เริ่มต้นสายไซเบอร์สำหรับเด็กจบใหม่และคนเปลี่ยนสาย
ทางเข้าที่พบบ่อยคือเริ่มจากงาน IT ใกล้เคียง เช่น IT Support, Help Desk หรือผู้ดูแลเครือข่าย ซึ่งได้เห็นระบบจริงทุกวัน ควบคู่กับการฝึกในแล็บที่บ้านและเขียนสรุปสิ่งที่ทดลองเป็นผลงานที่นายจ้างดูได้
- ปูพื้นเครือข่ายและระบบปฏิบัติการ
- ทำแล็บที่บ้านด้วยเครื่องเสมือน (VM): หรือฝึกบนแพลตฟอร์ม เช่น TryHackMe หรือ Hack The Box
- เขียนสรุปสิ่งที่ทดลองเป็นผลงาน: อ่านวิธีจัดใน Portfolio สมัครงาน มีอะไรบ้าง
- สอบใบรับรองระดับเริ่มต้น: เช่น CompTIA Security+ หรือ Network+
- สมัครงานระดับเริ่มต้น: เช่น SOC Analyst
ถ้าสมัครงานไซเบอร์แล้วยังไม่ได้งาน ให้ดูว่าประกาศขอประสบการณ์ด้าน IT มาก่อนหรือไม่ ถ้าขอ ลองเริ่มจาก งาน IT Support งาน Help Desk หรือ งานดูแลระบบเครือข่าย ซึ่งฝึกพื้นฐานที่สายไซเบอร์ต้องใช้ แล้วสะสมผลงานแล็บไปพร้อมกัน
คนเปลี่ยนสายใช้ประสบการณ์เดิม เช่น งานตรวจสอบ งานดูแลระบบ หรืองานพัฒนาซอฟต์แวร์ เป็นจุดตั้งต้น แล้วแยกว่าทักษะไหนต่อยอดได้ ทักษะไหนต้องเรียนใหม่ ดู Upskill และ Reskill ต่างกันอย่างไร
AI กับงานไซเบอร์
สกมช. อบรมบุคลากรให้รู้ทัน Phishing ที่ใช้ AI และ Deepfake แปลว่าฝั่งโจมตีใช้ AI แล้ว ฝั่งป้องกันจึงต้องเข้าใจ AI ด้วย แทนที่จะกังวลว่า AI จะมาแทน ให้ฝึกใช้ AI ช่วยงานวิเคราะห์
ถ้ายังเลือกไม่ได้ระหว่างสายความปลอดภัยกับสายพัฒนาซอฟต์แวร์ อ่าน Developer คืออะไร เพื่อเทียบ
Career Tip จาก JOBTOPGUN
ก่อนสมัคร เปิดประกาศงานดูแลความปลอดภัยทางไซเบอร์ 10 ประกาศ จดว่าทักษะและใบรับรองไหนถูกขอซ้ำบ่อย แล้วเทียบกับเรซูเม่ของคุณทีละทักษะ พร้อมระบุระดับตามจริง
สำหรับแล็บที่เคยทำ ให้เขียนหนึ่งบรรทัดตามรูปแบบ ปัญหา → เครื่องมือ → สิ่งที่พบ → วิธีแก้ ผู้สัมภาษณ์จะถามต่อจากงานจริงของคุณได้ทันที
คำถามที่พบบ่อย
Cyber Security จบมาทำงานอะไรได้บ้าง
เช่น SOC Analyst, Security Engineer, Penetration Tester, Incident Response และ GRC ส่วนใหญ่เป็นงานป้องกันและเฝ้าระวัง ไม่ใช่งานเจาะระบบ
ไม่ได้จบสายคอมพิวเตอร์ เข้าสายไซเบอร์ได้ไหม
ได้ แต่มักต้องเริ่มจากงาน IT ระดับเริ่มต้นและปูพื้นเครือข่ายก่อน คนที่มาจากงานตรวจสอบอาจเข้าสาย GRC ได้ง่ายกว่าสายเทคนิค
เผลอเปิดอีเมล Phishing ต้องทำอย่างไร
อย่ากดลิงก์ อย่าเปิดไฟล์แนบ และแจ้งฝ่าย IT ทันที ถ้ากรอกรหัสผ่านไปแล้ว ให้รีบเปลี่ยนรหัสผ่านด้วย
แจ้งเหตุภัยไซเบอร์ได้ที่ไหน
แจ้ง ThaiCERT ของ สกมช. ได้ที่โทร 02-114-3531 ตลอด 24 ชั่วโมง หรืออีเมล thaicert@ncsa.or.th ถ้าถูกหลอกโอนเงิน สกมช. แนะนำให้โทรศูนย์ AOC 1441 ทันทีเพื่ออายัดบัญชี
ดูงานดูแลความปลอดภัยทางไซเบอร์บน JOBTOPGUN
เปิดดูตำแหน่งที่เปิดรับอยู่ และเตรียม Super Resume ให้มีทักษะและใบรับรองครบก่อนสมัคร (เข้าสู่ระบบหรือสร้าง Super Resume ก่อน)
หางานดูแลความปลอดภัยทางไซเบอร์บน JOBTOPGUN · สร้าง Super Resume
แหล่งอ้างอิง
- ราชกิจจานุเบกษา, พระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 (เล่ม 136 ตอนที่ 69 ก, 27 พฤษภาคม 2562)
- ราชกิจจานุเบกษา, พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 (เล่ม 136 ตอนที่ 69 ก, 27 พฤษภาคม 2562)
- สกมช., จะอยู่ได้อย่างไรในสังคมไซเบอร์ (30 มิถุนายน 2569)
- สกมช., เสริมภูมิคุ้มกันภัย Phishing ยุค AI สกมช. อบรมบุคลากรต่อเนื่อง (30 ตุลาคม 2569)
- สกมช., ขับเคลื่อน National Security Operations Center (NSOC) เต็มรูปแบบ (ช่องทางแจ้งเหตุ ThaiCERT, 7 มกราคม 2569)
- สคส., สคส. เคลียร์ใจสื่อ (สถิติการแจ้งเหตุละเมิดข้อมูลส่วนบุคคล, 26 ตุลาคม 2569)
- สำนักงานตำรวจแห่งชาติ, ระบบแจ้งความออนไลน์ www.thaipoliceonline.go.th